インテグレーションユースケース
次のインテグレーションユースケースは、API プロバイダーと API コンシューマーの所有権によって決まります。各ユースケースでは、システムの必要なサービスを示す物理的なパターンを示します。
次のユースケース図では、Flex Gateway が接続モードで実行されています。ただし、Flex Gateway をローカルモードで実行したり、同じ環境または異なる環境の別々のランタイムで接続モードとローカルモードを組み合わせて使用したりすることもできます。
ユースケース図では、Kubernetes の用語が使用されていますが、このアーキテクチャは、適切なネットワーク制御が適用された他の技術スタックに拡張できます。
Flex Gateway では 4 つのユースケースがサポートされています。
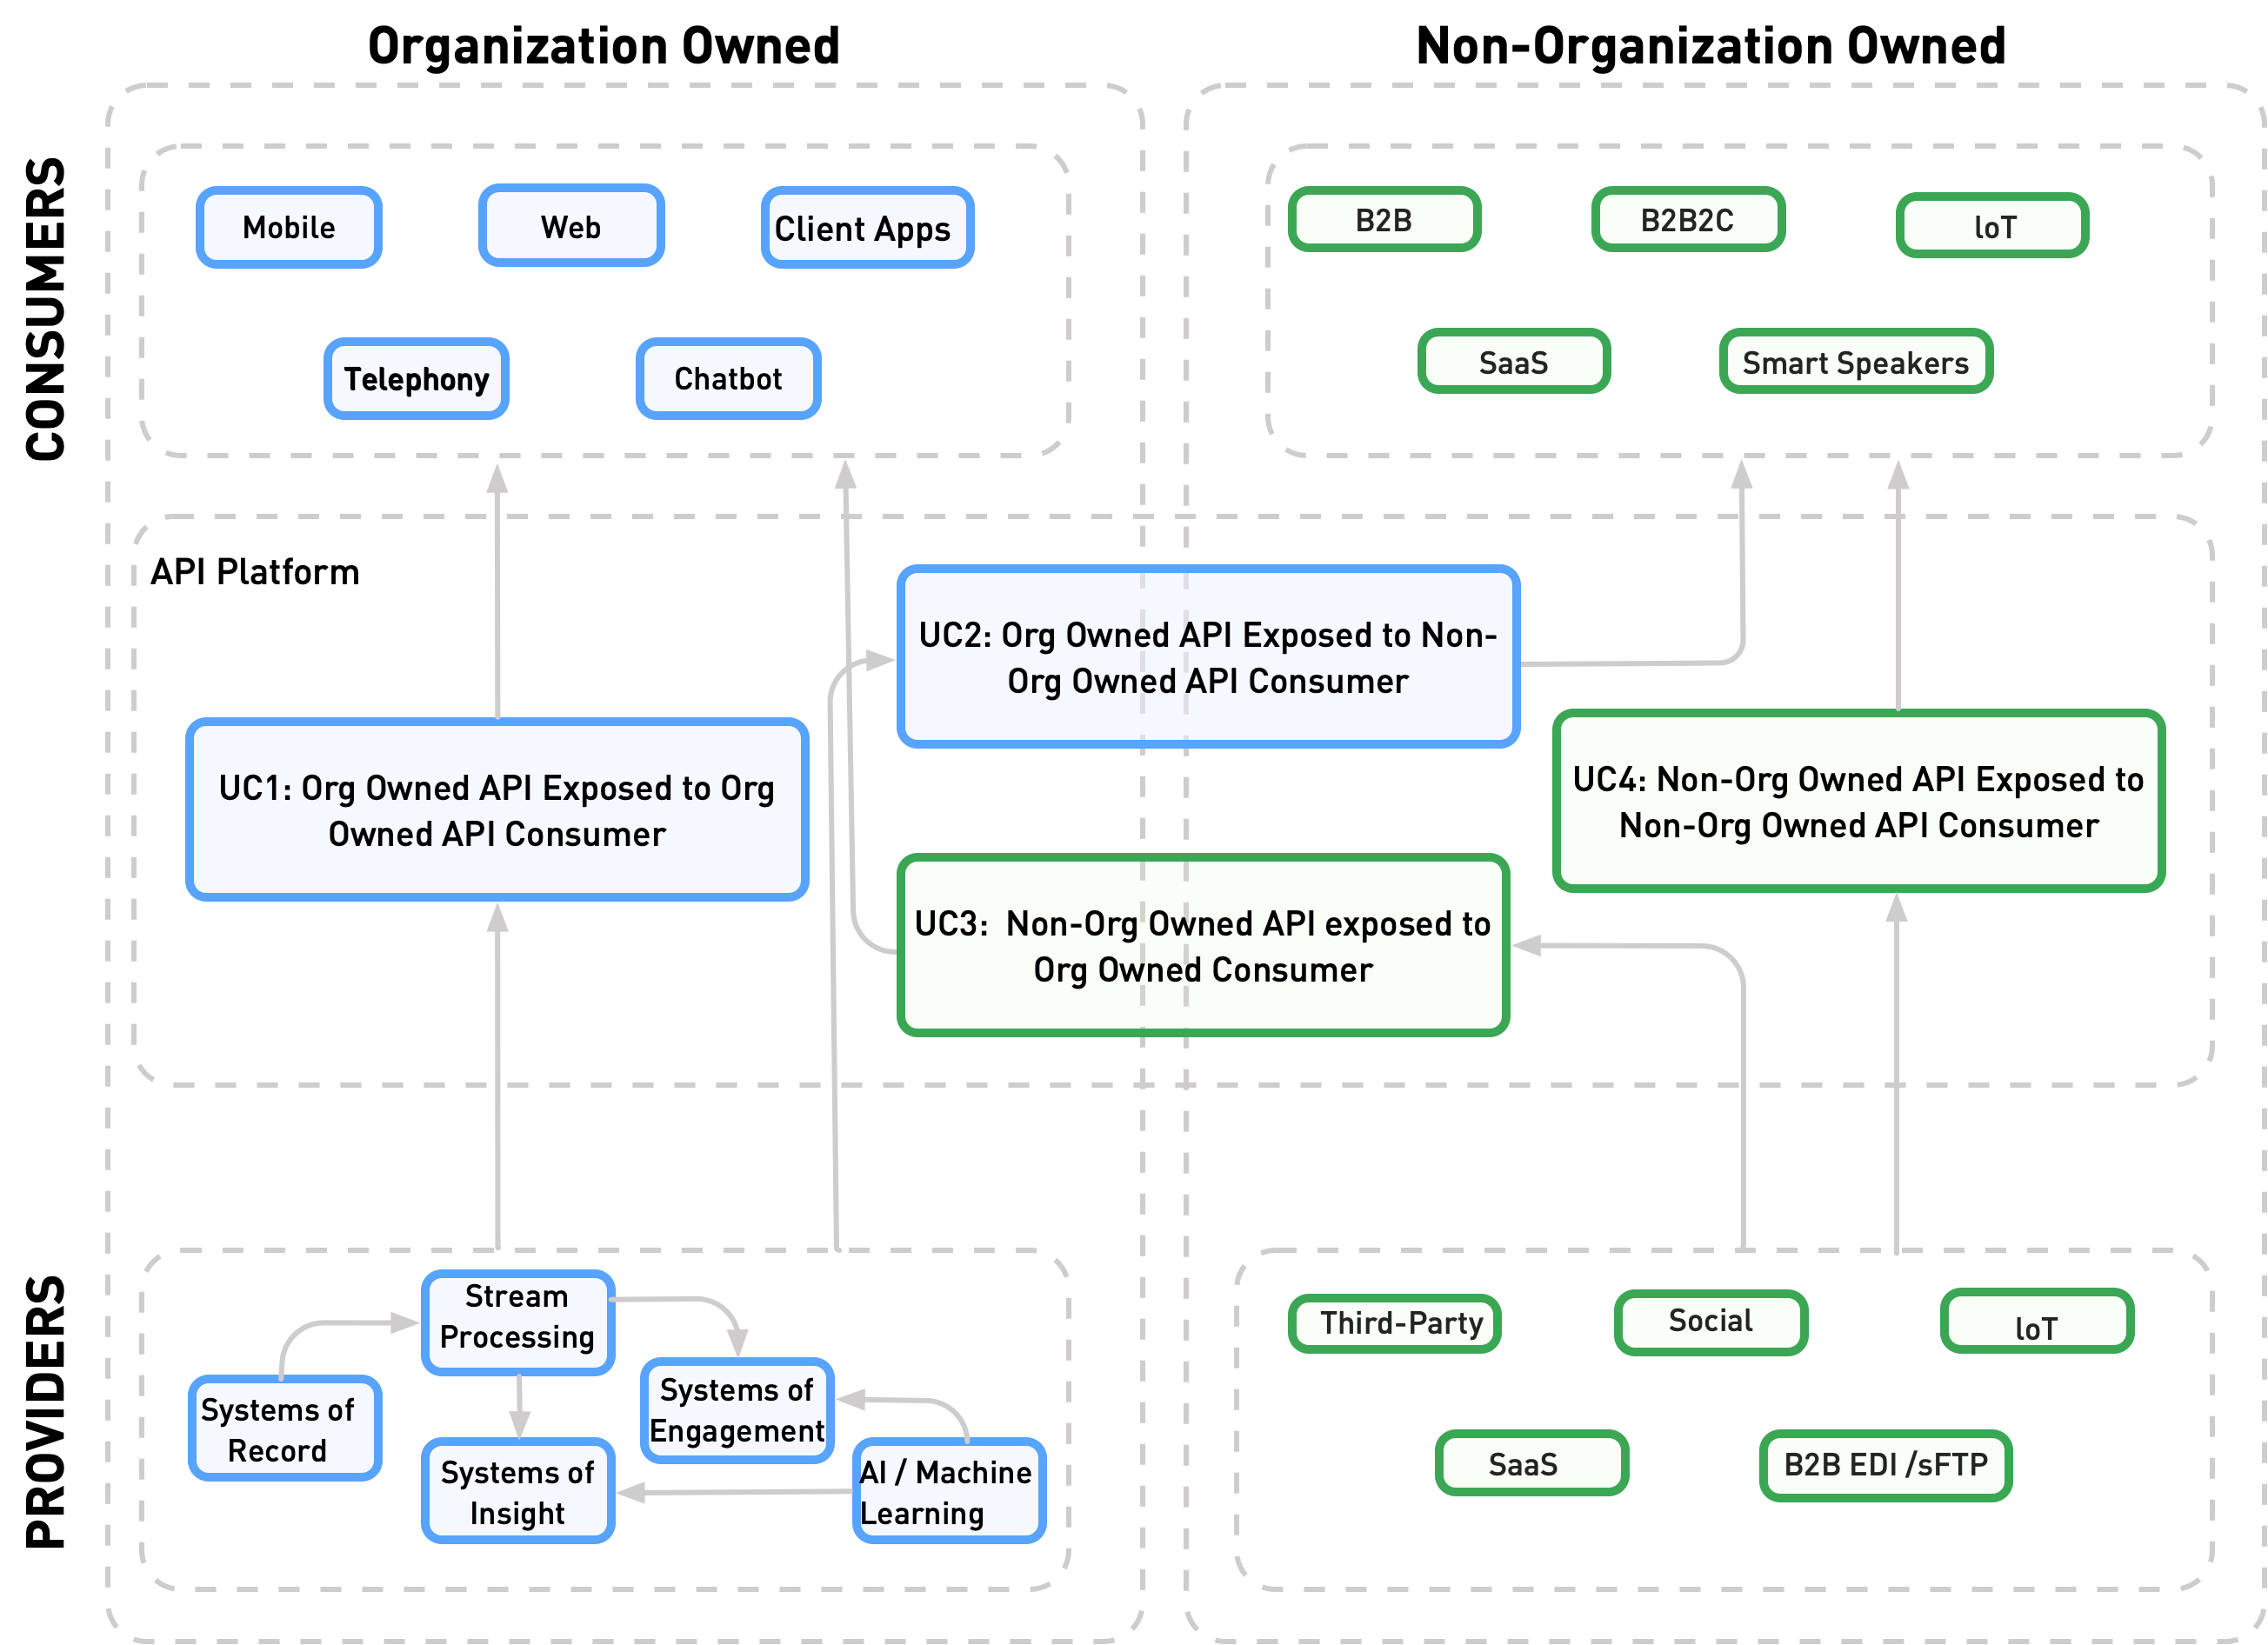
各ユースケースでは、Flex Gateway があるネットワークに相対的な API の場所によって異なるインテグレーションパターンがサポートされています。システムの API オーナーおよびネットワークに応じて、異なるユースケースパターンを使用できます。
ユースケースごとに、3 つの異なるネットワーク分類があります。この分類は、各ネットワークと組織および Flex Gateway のあるネットワークの関係を表しています。
-
組織の内部
Flex Gateway と同じネットワークにある、組織が所有しているネットワーク
-
組織の外部
Flex Gateway とは異なるネットワークにある、組織外部の信頼済みネットワーク (組織の Splunk インスタンスなど)
-
組織以外の外部
Flex Gateway とは異なるネットワークにある、会社で信頼していない外部ネットワーク。API プロバイダーまたは API コンシューマーのネットワーク状況は、ネットワーク間の通信時に必要なセキュリティプロトコル (mTLS) に影響します。
組織が所有している API プロバイダーまたは API コンシューマーは、組織の内部ネットワークまたはその外部ネットワークのいずれかに属します。
次の表には、以下の内容が記載されています。
-
前述のユースケースに関連付けられたユースケースパターン
-
パターンに関与するネットワーク
-
Flex Gateway の機能 (イングレス、エグレス、またはその両方)
ユースケース 1: 組織が所有している API が組織が所有している API コンシューマーに公開されている
| パターン | プロバイダーネットワーク | コンシューマーネットワーク | Flex Gateway の役割 |
|---|---|---|---|
組織の内部 |
組織の内部 |
イングレス |
|
組織の内部 |
組織の内部 |
イングレス |
|
組織の内部 |
組織の外部 |
イングレス |
|
組織の外部 |
組織の内部 |
エグレス |
|
組織の外部 |
組織の外部 |
イングレスとエグレス |
ユースケース 2: 組織が所有している API が組織以外が所有している API コンシューマーに公開されている
| パターン | プロバイダーネットワーク | コンシューマーネットワーク | Flex Gateway の役割 |
|---|---|---|---|
組織の内部 |
組織以外の外部 |
イングレス |
|
組織の外部 |
組織以外の外部 |
イングレスとエグレス |
ユースケース 3: 組織以外が所有している API が組織が所有している API コンシューマーに公開されている
| パターン | プロバイダーネットワーク | コンシューマーネットワーク | Flex Gateway の役割 |
|---|---|---|---|
組織以外の外部 |
組織の内部 |
エグレス |
|
組織以外の外部 |
組織の外部 |
イングレスとエグレス |
ユースケース 4: 組織以外が所有している API が組織以外が所有している外部 API コンシューマーに公開されている
| パターン | プロバイダーネットワーク | コンシューマーネットワーク | Flex Gateway の役割 |
|---|---|---|---|
組織以外の外部 |
組織以外の外部 |
イングレスとエグレス |
インテグレーションフローに関する mTLS の考慮事項
Flex Gateway では、Flex Gateway が開始および終了するすべての接続で相互トランスポートレイヤーセキュリティ (mTLS) がサポートされています。すべての通信フローで mTLS を使用することをお勧めします。
ネットワークセキュリティ境界を越えるインバウンド接続の場合、ネットワークアプリケーションファイアウォールをできる限り境界の近くで使用します。インバウンド接続では、外部 mTLS 接続がファイアウォールで終了するように設定し、ファイアウォールと Flex Gateway 間で新しい mTLS コンテキストを設定します。
認証機関
インテグレーションの種別に応じて、異なる認証機関 (CA) が mTLS 接続に参加します。ユースケース図では、色分けと表示ラベルで異なる mTLS コンテキストを表しています。各 mTLS コンテキストには、向こう側の証明書を検証するための CA があるトラストストアと、同じ CA で発行された証明書があるキーストアが含まれています。次の表に、考えられる 3 つの mTLS コンテキストを示します。
| mTLS コンテキスト記号 | 認証機関 | 説明 |
|---|---|---|
|
組織の内部 mTLS |
内部ネットワーク通信では、顧客組織が内部組織内でのみこれらの証明書を使用することが想定されています。 |
|
組織の外部 mTLS |
公開インターネットを介した信頼済み関係者との外部通信では、組織は提供するサービスに外部コンシューマーまたはサードパーティがアクセスするための証明書を発行できます。 |
|
組織以外の外部 mTLS |
信頼されていないエンティティとの外部通信では、サードパーティ組織が CA を制御します。サードパーティ CA は、サードパーティサービスと通信するときに組織で使用する証明書を発行します。 |